Domain mägel.de kaufen?
Wir ziehen mit dem Projekt
mägel.de um.
Sind Sie am Kauf der Domain
mägel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mägel.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
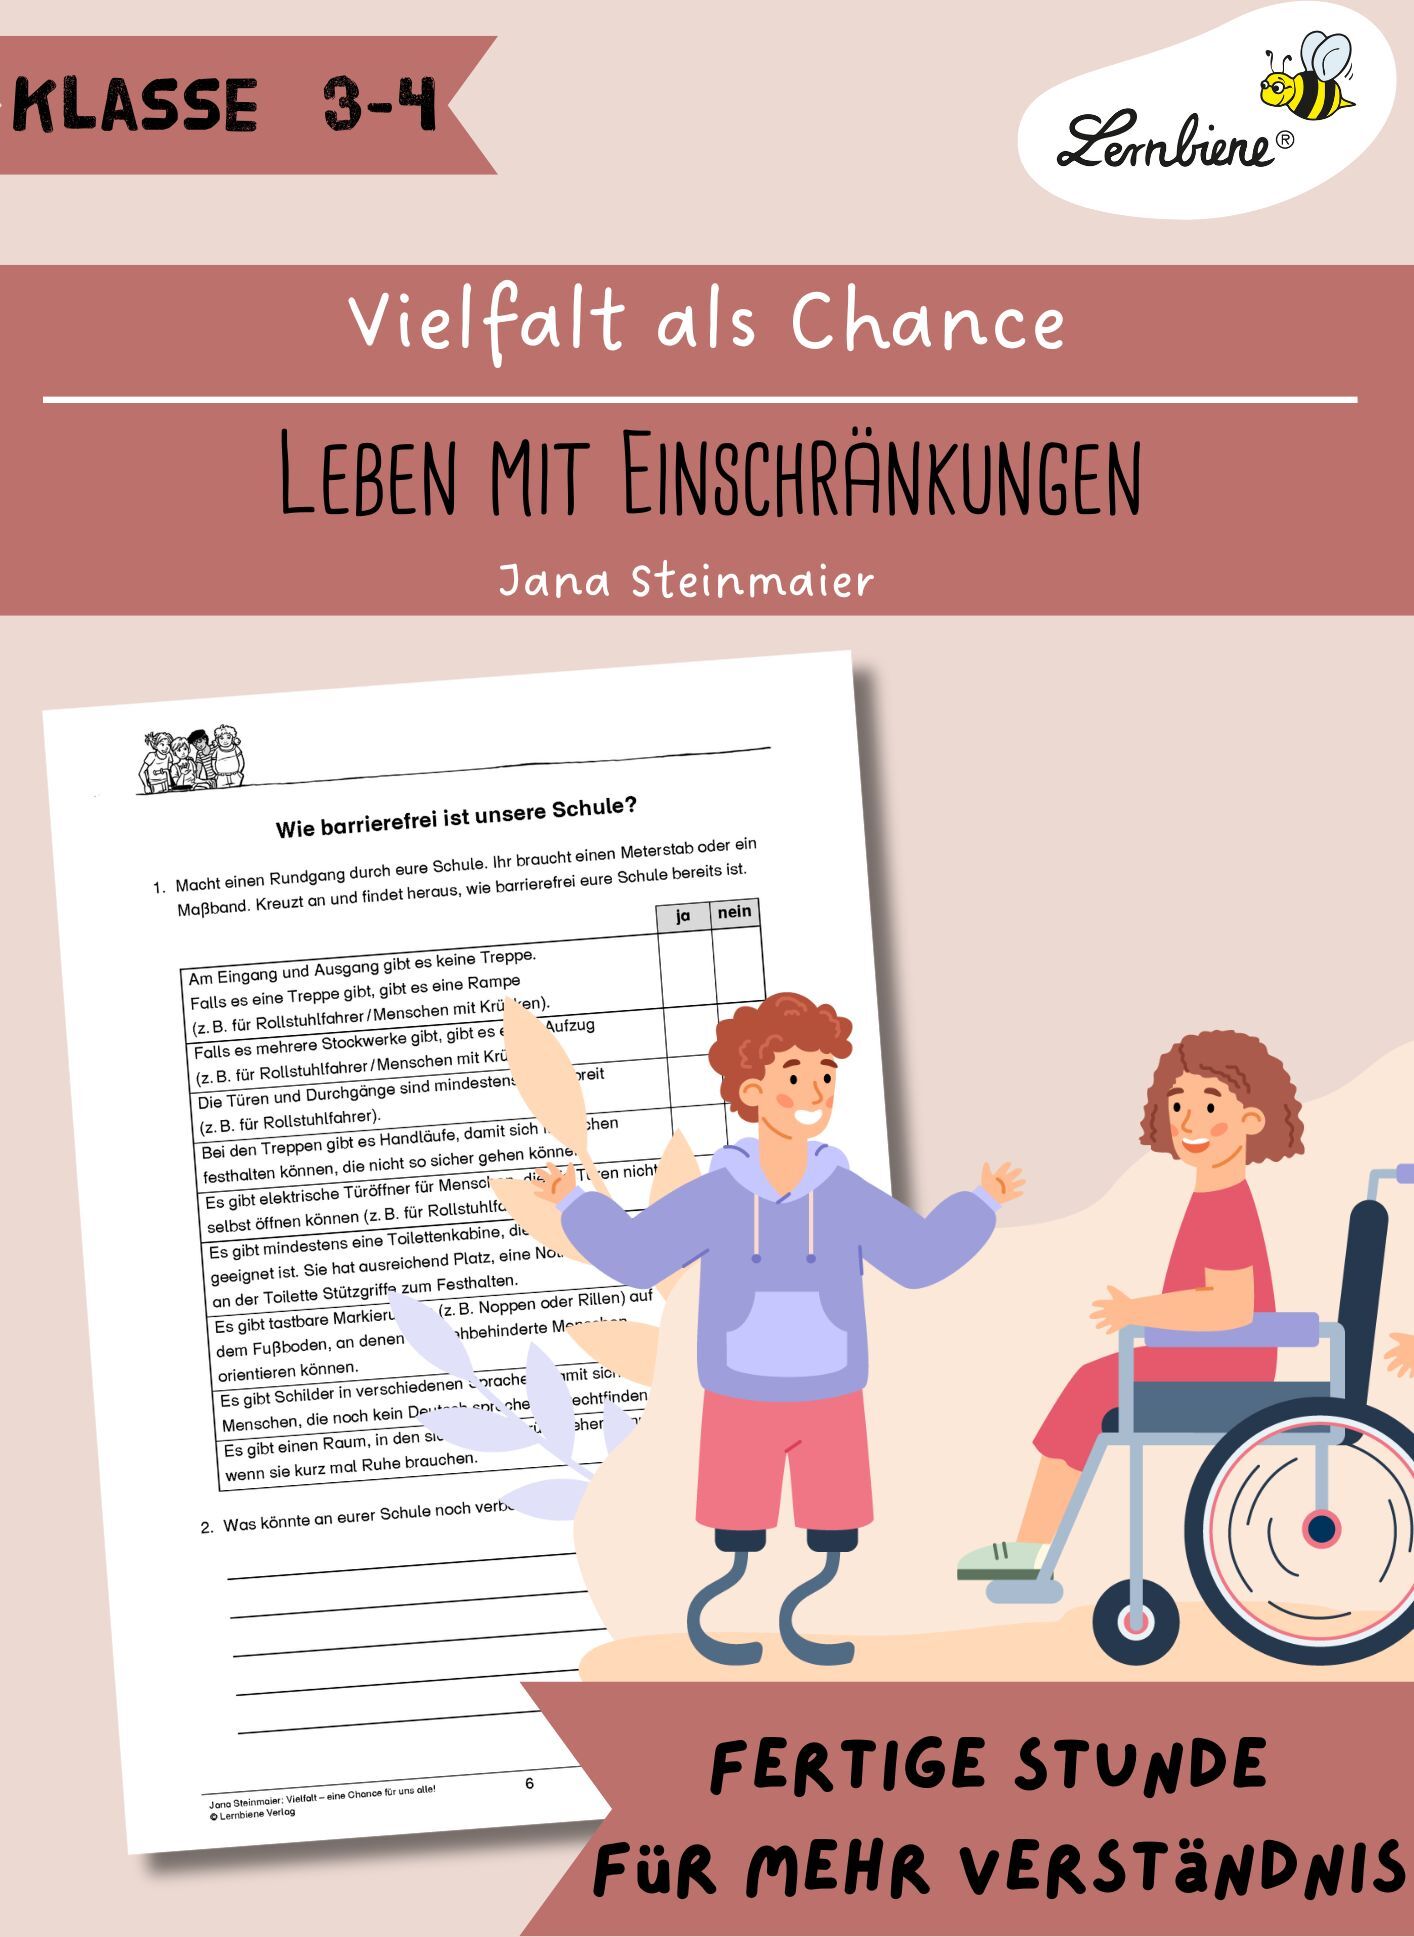
Lernbiene Leben mit EinschränkungenJeder Mensch unterscheidet sich in unzähligen Punkten von anderen Menschen, sei es in Bezug auf die Interessen, die Fähigkeiten, die Hautfarbe, die Muttersprache oder die Religion. Diese Vielfalt kann eine Chance für die Gesellschaft sein, sofern sie den richtigen Umgang mit ihr findet. In diesem Material erfahren die Schüler*innen, was sich hinter dem Begriff „Barrierefreiheit“ verbirgt, und erkunden ihr Schulgebäude unter diesem Aspekt. Sie erfahren, welche Schwierigkeiten ein autistisches Kind bewältigen muss, und überlegen, wie sie sich Menschen mit Einschränkungen gegenüber hilfreich verhalten könnten. Das Material ist für die Jahrgangsstufen 3 und 4 konzipiert und enthält einen fertigen Stundenverlaufsplan, Kopiervorlagen und Lösungen.Inhaltliche SchwerpunkteUnterrichtsmaterial Behinderung Einschränkung barrierefrei GrundschuleArbeitsblätter Autismus Rollstuhl Behinderung Klasse 3 4Kopiervorlagen Leben mit Einschränkungen GrundschuleStundenentwurf Behinderung Einschränkung Barrierefreiheit Klasse 3 46,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die gängigsten Methoden zur Untersuchung von Bauwerken auf strukturelle Schwachstellen und Mängel?
Die gängigsten Methoden zur Untersuchung von Bauwerken auf strukturelle Schwachstellen und Mängel sind visuelle Inspektionen, zerstörungsfreie Prüfverfahren wie Ultraschall und Thermografie sowie strukturelle Analysen mittels Computermodellen. Diese Methoden ermöglichen es, potenzielle Probleme frühzeitig zu erkennen und entsprechende Maßnahmen zur Instandhaltung oder Sanierung zu ergreifen. **
-
In welchen Bereichen des Lebens können Mängel oder Defizite auftreten, und wie können diese behoben oder ausgeglichen werden?
Mängel oder Defizite können in verschiedenen Bereichen des Lebens auftreten, wie zum Beispiel in der Gesundheit, Bildung, Beziehungen oder beruflichen Entwicklung. Um diese Mängel zu beheben oder auszugleichen, ist es wichtig, sich bewusst zu werden, wo die Defizite liegen und welche Schritte unternommen werden können, um sie zu verbessern. Dies kann durch den Besuch von Fachleuten, die Teilnahme an Schulungen oder Workshops, die Suche nach Unterstützung in der Gemeinschaft oder die Anpassung des Lebensstils geschehen. Es ist wichtig, geduldig zu sein und sich kontinuierlich um Verbesserungen zu bemühen, um die Mängel in verschiedenen Lebensbereichen auszugleichen. **


Wie kann ein Kompensationsmechanismus dabei helfen, Mängel oder Defizite auszugleichen? Welche Beispiele für Kompensationsmechanismen gibt es in verschiedenen Bereichen?
Ein Kompensationsmechanismus kann helfen, Mängel oder Defizite auszugleichen, indem er alternative Ressourcen oder Fähigkeiten bereitstellt, um das Ziel zu erreichen. Beispiele für Kompensationsmechanismen sind die Verwendung von Hilfsmitteln wie Hörgeräten bei Hörverlust, die Anpassung von Arbeitsabläufen für Menschen mit Behinderungen oder die Verwendung von Technologie zur Kompensation von kognitiven Einschränkungen. **
Was sind die verschiedenen Methoden, um Mängel oder Unvollkommenheiten zu kaschieren, sei es in der Kosmetik, der Malerei oder der Fotografie?
In der Kosmetik können Mängel oder Unvollkommenheiten durch Concealer, Foundation oder Make-up kaschiert werden, um einen gleichmäßigen Teint zu erzielen. In der Malerei können Mängel oder Unvollkommenheiten durch Übermalen, Retuschieren oder Verwischen korrigiert werden, um das gewünschte Erscheinungsbild zu erreichen. In der Fotografie können Mängel oder Unvollkommenheiten durch Bildbearbeitungssoftware, Retusche oder Filter kaschiert werden, um das Bild zu verbessern oder zu verändern. In allen drei Bereichen ist es wichtig, die richtigen Techniken und Produkte zu verwenden, um ein natürliches und ästhetisch ansprechendes Ergebnis zu erzielen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Lernbiene Leben mit EinschränkungenJeder Mensch unterscheidet sich in unzähligen Punkten von anderen Menschen, sei es in Bezug auf die Interessen, die Fähigkeiten, die Hautfarbe, die Muttersprache oder die Religion. Diese Vielfalt kann eine Chance für die Gesellschaft sein, sofern sie den richtigen Umgang mit ihr findet. In diesem Material erfahren die Schüler*innen, was sich hinter dem Begriff „Barrierefreiheit“ verbirgt, und erkunden ihr Schulgebäude unter diesem Aspekt. Sie erfahren, welche Schwierigkeiten ein autistisches Kind bewältigen muss, und überlegen, wie sie sich Menschen mit Einschränkungen gegenüber hilfreich verhalten könnten. Das Material ist für die Jahrgangsstufen 3 und 4 konzipiert und enthält einen fertigen Stundenverlaufsplan, Kopiervorlagen und Lösungen.Inhaltliche SchwerpunkteUnterrichtsmaterial Behinderung Einschränkung barrierefrei GrundschuleArbeitsblätter Autismus Rollstuhl Behinderung Klasse 3 4Kopiervorlagen Leben mit Einschränkungen GrundschuleStundenentwurf Behinderung Einschränkung Barrierefreiheit Klasse 3 46,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kohlhammer Kinder mit (senso-)motorischen BeeinträchtigungenAusgewählte Beeinträchtigungen der (senso-)motorischen Entwicklung werden in diesem Buch ICF-basiert erläutert und durch Fallbeispiele illustriert. Ansätze einer interdisziplinären Diagnostik werden vorgestellt, um darauf aufbauend eine partizipationsorientierte Förderplanung unter Einbezug der gesamten Familie mit ihren Ressourcen und Bedürfnissen zu entwickeln. Neben der konkreten Gestaltung pädagogischer und therapeutischer Ansätze in der Frühförderung werden Möglichkeiten der Zusammenarbeit mit den Eltern/Bezugspersonen sowie ihren umgebenden Netzwerken dargestellt. Fallbeispiele zeigen Ausgestaltungsmöglichkeiten, um die Teilhabe der Kinder in der Gesellschaft zu ermöglichen und zu sichern.30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Untersuchung von Bauwerken auf strukturelle Schwachstellen und Mängel?
Die gängigsten Methoden zur Untersuchung von Bauwerken auf strukturelle Schwachstellen und Mängel sind visuelle Inspektionen, zerstörungsfreie Prüfverfahren wie Ultraschall und Thermografie sowie strukturelle Analysen mittels Computermodellen. Diese Methoden ermöglichen es, potenzielle Probleme frühzeitig zu erkennen und entsprechende Maßnahmen zur Instandhaltung oder Sanierung zu ergreifen. **
-
In welchen Bereichen des Lebens können Mängel oder Defizite auftreten, und wie können diese behoben oder ausgeglichen werden?
Mängel oder Defizite können in verschiedenen Bereichen des Lebens auftreten, wie zum Beispiel in der Gesundheit, Bildung, Beziehungen oder beruflichen Entwicklung. Um diese Mängel zu beheben oder auszugleichen, ist es wichtig, sich bewusst zu werden, wo die Defizite liegen und welche Schritte unternommen werden können, um sie zu verbessern. Dies kann durch den Besuch von Fachleuten, die Teilnahme an Schulungen oder Workshops, die Suche nach Unterstützung in der Gemeinschaft oder die Anpassung des Lebensstils geschehen. Es ist wichtig, geduldig zu sein und sich kontinuierlich um Verbesserungen zu bemühen, um die Mängel in verschiedenen Lebensbereichen auszugleichen. **
-
Wie kann ein Kompensationsmechanismus dabei helfen, Mängel oder Defizite auszugleichen? Welche Beispiele für Kompensationsmechanismen gibt es in verschiedenen Bereichen?
Ein Kompensationsmechanismus kann helfen, Mängel oder Defizite auszugleichen, indem er alternative Ressourcen oder Fähigkeiten bereitstellt, um das Ziel zu erreichen. Beispiele für Kompensationsmechanismen sind die Verwendung von Hilfsmitteln wie Hörgeräten bei Hörverlust, die Anpassung von Arbeitsabläufen für Menschen mit Behinderungen oder die Verwendung von Technologie zur Kompensation von kognitiven Einschränkungen. **
-
Was sind die verschiedenen Methoden, um Mängel oder Unvollkommenheiten zu kaschieren, sei es in der Kosmetik, der Malerei oder der Fotografie?
In der Kosmetik können Mängel oder Unvollkommenheiten durch Concealer, Foundation oder Make-up kaschiert werden, um einen gleichmäßigen Teint zu erzielen. In der Malerei können Mängel oder Unvollkommenheiten durch Übermalen, Retuschieren oder Verwischen korrigiert werden, um das gewünschte Erscheinungsbild zu erreichen. In der Fotografie können Mängel oder Unvollkommenheiten durch Bildbearbeitungssoftware, Retusche oder Filter kaschiert werden, um das Bild zu verbessern oder zu verändern. In allen drei Bereichen ist es wichtig, die richtigen Techniken und Produkte zu verwenden, um ein natürliches und ästhetisch ansprechendes Ergebnis zu erzielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.